แคสเปอร์สกี้ชี้ ธุรกิจก้าวข้ามการปกป้องเพียงเอ็นด์พอยต์ เพราะต้องการความปลอดภัยแบบบูรณาการมากขึ้น
จากการศึกษาทั่วโลกครั้งใหม่โดยศูนย์วิจัยภายในของแคสเปอร์สกี้พบว่า องค์กรต่างๆ กำลังมองหาการตรวจจับภัยคุกคามที่รวดเร็วยิ่งขึ้น การสืบสวนที่แข็งแกร่งขึ้น และการตอบสนองต่อเหตุการณ์ที่ประสานงานกันมากขึ้น
เนื่องจากภูมิทัศน์ของภัยคุกคามเปลี่ยนแปลงไป และสภาพแวดล้อมด้านไอทีมีการกระจายตัวมากขึ้น บริษัทต่างๆ จึงกำลังคิดใหม่เกี่ยวกับวิธีการปกป้องโครงสร้างพื้นฐานของตน การปกป้องเอ็นด์พอยต์ยังคงมีความสำคัญ แต่หลายองค์กรกำลังเชื่อมโยงความสามารถด้านความปลอดภัยเข้าด้วยกันมากขึ้น เพื่อปรับปรุงการมองเห็นและประสานงานการตอบสนองต่อภัยคุกคาม นี่คือหนึ่งในข้อค้นพบจากการศึกษาทั่วโลกครั้งใหม่โดยศูนย์วิจัยภายในของแคสเปอร์สกี้ซึ่งอิงจากคำตอบจากผู้บริหารด้านไอทีและไซเบอร์ซีเคียวริตี้เกือบ 2,000 คนทั่วทั้งยุโรป รัสเซีย เอเชียแปซิฟิก ตะวันออกกลาง ตุรกี แอฟริกา และละตินอเมริกา
- การปกป้องเอ็นด์พอยต์ยังคงมีความสำคัญ -- แต่ไม่ได้ทำงานโดดเดี่ยวอีกต่อไป
ความปลอดภัยของเอ็นด์พอยต์ยังคงเป็นองค์ประกอบหลักของการป้องกันไซเบอร์ขององค์กร โดยโซลูชันการตรวจจับและตอบสนองเอ็นด์พอยต์ (Endpoint Detection and Response - EDR) ถูกนำไปใช้โดยองค์กรขนาดใหญ่ 78% อย่างไรก็ตาม ธุรกิจต่างๆ กำลังผสมผสานความปลอดภัยของเอ็นด์พอยต์กับเทคโนโลยีอื่นๆ มากขึ้น เพื่อเสริมสร้างการตรวจจับ การสืบสวน และการตอบสนอง
ชุดโซลูชันด้านความปลอดภัยที่ถูกรายงานมากที่สุด ซึ่งบริษัทต่างๆ ใช้ถึง 50% ประกอบด้วย EDR ไฟร์วอลล์รุ่นใหม่ (Next-Generation Firewall - NGFW) และการตอบสนองต่อเหตุการณ์ (Incident Response - IR) ซึ่งสะท้อนถึงแนวทางการรักษาความปลอดภัยแบบหลายชั้นที่ขยายการป้องกันจากอุปกรณ์เอ็นด์พอยต์ไปยังเน็ตเวิร์ก และสนับสนุนการควบคุมและแก้ไขเหตุการณ์
นอกจากนี้ องค์กรอีก 25% รายงานว่าใช้ระบบการจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย (Security Information and Event Management - SIEM) การตรวจจับและการตอบสนองแบบขยาย (Extended Detection and Response - XDR) และระบบข้อมูลกรองภัยคุกคาม (Threat Intelligence - TI) ร่วมกัน ซึ่งเป็นการนำข้อมูลด้านความปลอดภัย การตรวจจับข้ามสภาพแวดล้อม และข้อมูลเชิงลึกเกี่ยวกับภัยคุกคามที่นำไปปฏิบัติได้มาใช้ เพื่อให้ได้ภาพที่ชัดเจนยิ่งขึ้นเกี่ยวกับความเสี่ยงที่เกิดขึ้นใหม่และการโจมตีที่อาจเกิดขึ้น
- การรวมเครื่องมือและการใช้ระบบอัตโนมัติเป็นหัวใจสำคัญของก้าวต่อไป
ในขณะที่ชุดเครื่องมือด้านความปลอดภัย (Security Stacks) มีจำนวนมากขึ้นเรื่อย ๆ การบริหารจัดการเครื่องมือที่แยกส่วนกันจึงกลายเป็นความท้าทายสำคัญ โดยบริษัทจำนวนมากกว่าหนึ่งในสี่ (26%) ระบุว่าความจำเป็นในการรวมเครื่องมือด้านความปลอดภัยหลายรายการเข้าไว้บนแพลตฟอร์มเดียว เป็นเหตุผลหลักที่ทำให้บริษัทพิจารณาเปลี่ยนผู้ให้บริการในอีกไม่กี่ปีข้างหน้า เป้าหมายสำคัญไม่ได้เป็นเพียงการลดจำนวนผลิตภัณฑ์ลงเท่านั้น แต่คือการเชื่อมโยงการดำเนินงานด้านความปลอดภัยเข้าด้วยกัน เพื่อให้การบริหารจัดการง่ายขึ้น พร้อมทั้งเพิ่มขีดความสามารถในการใช้ระบบอัตโนมัติและการตอบสนองต่อภัยคุกคามอย่างประสานสอดคล้องกัน
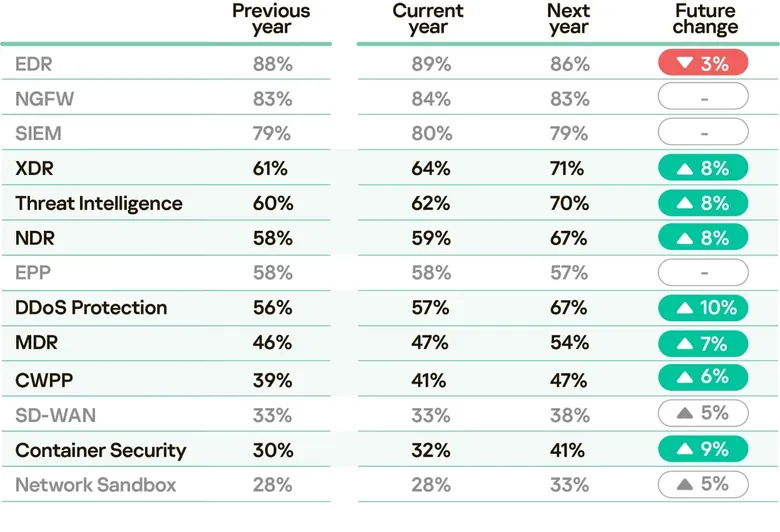
ผลสำรวจสะท้อนให้เห็นถึงการเปลี่ยนแปลงนี้ โดยองค์กรขนาดใหญ่กว่า 60% ได้นำโซลูชัน XDR และ SIEM มาใช้งานแล้ว ซึ่งถือเป็นเทคโนโลยีด้านความปลอดภัยที่ได้รับความนิยมสูงสุดรองจาก EDR ทั้งนี้ คาดว่าการใช้งาน XDR จะเพิ่มขึ้นอีก 8% ในปีหน้า จาก 63% เป็น 71% ซึ่งตอกย้ำให้เห็นถึงแนวโน้มการมุ่งไปสู่การตรวจจับ การตรวจสอบ และการตอบสนองต่อภัยคุกคามแบบรวมศูนย์
เมื่อองค์กรต่างๆ เริ่มรวมการดำเนินงานด้านความปลอดภัยเข้าด้วยกัน ความต้องการเทคโนโลยีที่เข้ามาเสริมการทำงานก็จะเพิ่มสูงขึ้นตามไปด้วย โดยคาดว่าการใช้งาน Threat Intelligence และ Network Detection and Response (NDR) จะเพิ่มขึ้นอย่างละ 8% ในขณะที่โซลูชันป้องกันการโจมตีแบบ DDoS คาดว่าจะเติบโตขึ้น 10% ความสามารถเหล่านี้ช่วยขยายขอบเขตการมองเห็น (Visibility) บนแพลตฟอร์ม เสริมความแม่นยำในการตรวจจับด้วยบริบทของภัยคุกคาม และยกระดับการปกป้องทั้งในระดับเครือข่ายและสภาพแวดล้อมการดำเนินงานโดยรวม
แนวโน้มเหล่านี้ชี้ให้เห็นถึงทิศทางที่มุ่งไปสู่ระบบนิเวศด้านความปลอดภัยแบบบูรณาการ ซึ่งแพลตฟอร์มศูนย์กลางจะทำหน้าที่เชื่อมโยงข้อมูลจากแหล่งต่างๆ เข้าด้วยกัน ในขณะที่โซลูชันเฉพาะทางจะช่วยมอบการปกป้องที่ลึกซึ้งยิ่งขึ้น ส่งผลให้การดำเนินงานด้านความปลอดภัยมีประสิทธิภาพและประสานสอดคล้องกันมากยิ่งขึ้น
อิลยา มาร์เคลอฟ หัวหน้าสายผลิตภัณฑ์แพลตฟอร์มแบบรวม แคสเปอร์สกี้ กล่าวว่า "งานวิจัยแสดงให้เห็นอย่างชัดเจนว่า องค์กรต่างๆ กำลังมุ่งไปสู่ระบบนิเวศด้านความปลอดภัยแบบบูรณาการมากขึ้น ซึ่งสะท้อนให้เห็นถึงความเข้าใจที่ว่า แนวทางแบบเดิมที่แยกส่วนกันทำงานนั้นไม่เพียงพออีกต่อไปสำหรับภูมิทัศน์ภัยคุกคามที่มีความซับซ้อนในปัจจุบัน การรวมเครื่องมือด้านความปลอดภัยต่างๆ เข้าด้วยกันและใช้ระบบอัตโนมัติจะช่วยให้บริษัทต่างๆ เพิ่มการมองเห็นภาพรวม ลดระยะเวลาในการตอบสนอง และปรับปรุงการประสานงานระหว่างกันได้ดียิ่งขึ้น วิวัฒนาการนี้มีความสำคัญอย่างยิ่งต่อการสร้างเกราะป้องกันที่แข็งแกร่ง และการรักษาแนวทางเชิงรุกเพื่อรับมือกับภัยคุกคามทางไซเบอร์ที่มีความซับซ้อน ในสภาพแวดล้อมที่จำเป็นต้องมีการดำเนินการอย่างฉับพลัน"
แคสเปอร์สกี้แนะนำให้องค์กรดำเนินการดังต่อไปนี้ เพื่อสร้างแนวทางการรักษาความปลอดภัยแบบบูรณาการ
- รวมการตรวจสอบและการตอบสนองด้านความปลอดภัยด้วยแพลตฟอร์มแบบบูรณาการ โซลูชันเช่น Kaspersky Next XDR Expert รวบรวมและเชื่อมโยงข้อมูลความปลอดภัยจากหลายแหล่ง โดยใช้ AI เพื่อปรับปรุงการตรวจจับภัยคุกคามและช่วยให้การตอบสนองต่อเหตุการณ์เป็นไปอย่างรวดเร็วและอัตโนมัติ
- เพิ่มประสิทธิภาพการดำเนินงานด้านความปลอดภัยด้วยการวิเคราะห์แบบรวมศูนย์ องค์กรที่ดำเนินการศูนย์ปฏิบัติการด้านความปลอดภัยสามารถใช้ Kaspersky SIEM เพื่อรวมศูนย์การจัดการเหตุการณ์ด้านความปลอดภัย เชื่อมโยงเหตุการณ์ และเปลี่ยนข้อมูลเทเลมิตรีจำนวนมากให้เป็นข้อมูลเชิงลึกที่นำไปใช้ได้จริง
- เพิ่มขีดความสามารถของแพลตฟอร์มด้วยเทคโนโลยีความปลอดภัยเฉพาะทาง เช่น Kaspersky Threat Intelligence ซึ่งช่วยให้ทีมรักษาความปลอดภัยได้รับข้อมูลเชิงลึกที่ทันท่วงทีและนำไปใช้ได้จริงเกี่ยวกับผู้ก่อภัยคุกคาม กลยุทธ์ เทคนิค และขั้นตอน (TTPs) และตัวบ่งชี้การประนีประนอม (IoCs) ช่วยให้พวกเขาสามารถประเมินความเสี่ยงได้แม่นยำยิ่งขึ้นและตัดสินใจตอบสนองได้เร็วขึ้นและมีข้อมูลมากขึ้น
- เสริมสร้างการป้องกันในสภาพแวดล้อมแบบคลาวด์เนทีฟและเสมือนจริง ตัวอย่างเช่น Kaspersky Cloud Workload Security นำเสนอการปกป้องที่ครอบคลุมสำหรับโครงสร้างพื้นฐานคลาวด์แบบไฮบริดและ DevOps การอนุญาตใช้งานที่ยืดหยุ่นและความง่ายในการผสานรวมเข้ากับระบบไอทีที่มีอยู่ ทำให้เป็นตัวเลือกที่เหมาะสมสำหรับบริษัทที่มีสภาพแวดล้อมที่หลากหลายและซับซ้อน
- ขยายขีดความสามารถในการตรวจจับและตอบสนองด้วยบริการรักษาความปลอดภัยแบบจัดการ องค์กรที่ต้องการเสริมประสิทธิภาพการดำเนินงานด้านความปลอดภัยภายในองค์กร สามารถใช้ Kaspersky Managed Detection and Response เพื่อรับประโยชน์จากการตรวจสอบภัยคุกคาม การสืบสวน และการตอบสนองโดยผู้เชี่ยวชาญ ซึ่งจะช่วยปรับปรุงการตรวจจับภัยคุกคามที่ซับซ้อนและลดภาระงานของทีมรักษาความปลอดภัยภายใน
- องค์กรยังสามารถเรียนรู้เพิ่มเติมเกี่ยวกับการเปลี่ยนแปลงในกลยุทธ์ด้านความปลอดภัยทางไซเบอร์ด้วย Kaspersky IT Security Calculator หรือระบุช่องโหว่ด้านความปลอดภัยด้วยการประเมิน Cyber Risk Heatmap